殭屍網絡
| 系列條目 |
| 資訊安全 |
|---|
 |
| 相關安全分類 |
| 威脅 |
| 防禦 |
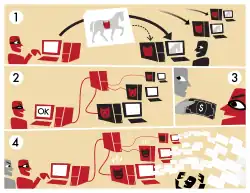
僵尸网络(英語:Botnet,或譯為喪屍網路、機器人網路)是指骇客利用自己编写的分散式阻斷服務攻擊程序将数万个沦陷的机器,即黑客常说的傀儡機或肉机,组织成一个个命令与控制节点,用来发送伪造虚假数据包或者是垃圾数据包,并达到使预定攻击目标瘫痪并“拒绝服务”的作用。通常蠕虫病毒也可以被利用组成僵尸网络。
最早的僵尸网络出现在1993年,在IRC聊天网络中出现。1999年后IRC协议的僵尸程序开始大规模出现。曾有一个新西兰19岁的骇客控制了全球150万台计算机,中国唐山的骇客也控制了6万台中国的计算机对某音乐网站进行分布式拒绝服务(DDoS)攻击,造成该网站不论将服务器转移到台湾地区还是美国等非中国大陆地区都无法正常提供服务,经济损失达上百万元人民币,河北唐山黑客的僵尸网络规模也是中国目前为止最大的。目前这两位黑客均已被逮捕。[1]
2011年4月13日美國聯邦司法部和聯邦調查局宣布破獲大批中毒電腦所組成的「殭屍網路」, 已全面關閉名為Coreflood伺服器和網路域名,並依法對13名嫌疑人起訴。該網路運作將近10年,全球有超過200萬台個人電腦被Coreflood惡意程序感染。[2]
用途
- 分布式拒绝服务攻击是僵尸网络最常见的用途之一:在这种攻击中,多个系统向一台计算机/服务提交尽可能多的请求,使其超载,阻止其为合法请求提供服务。谷歌欺诈专员Shuman Ghosemajumder表示,由于僵尸网络变成了一种服务,这类导致主要网站中断的攻击将继续、定期发生。[3]
- 间谍软件是一种向其创建者发送用户活动信息(通常是密码、信用卡卡号和其他可以在黑市上出售的信息)的软件。对机器人“牧人”来说,位于公司网络内的被入侵机器可能更有价值,因为通常可以通过此类机器获得公司的机密信息。例如Aurora僵尸网络就是针对大型企业的攻击,意在窃取敏感信息。[4]
- 其它用途: 出售代理,广告推广刷量,跑PCDN,挖币(比如门罗币)等等.
危害程度
| 有害软件 | 传播性 | 可控性 | 窃密性 | 危害级别 |
|---|---|---|---|---|
| 僵尸网络 | 具备 | 高度可控 | 有 | 全部控制:高 |
| 木马 | 不具备 | 可控 | 有 | 全部控制:高 |
| 间谍软件 | 一般没有 | 一般没有 | 有 | 信息泄露:中 |
| 蠕虫 | 主动传播 | 一般没有 | 一般没有 | 网络流量:高 |
| 病毒 | 用户干预 | 一般没有 | 一般没有 | 感染文件:中 |
表格来源[5]
参看
参考文献
- ^ 大汉网络. CNCERT/CC配合公安部门捣毁一大规模僵尸网络. www.isc.org.cn. [2026-05-23]. (原始内容存档于2007-02-03).
2004年河北唐山骇客许某控制近十万台“僵尸”,其中六万多台在中国境内,包括部分政府和其他部门的计算机
- ^ 網路執法 關國際殭屍網路. 世界日報. 2011-04-14 [2011-04-18]. (原始内容存档于2013-04-28) (中文(臺灣)).
- ^ Here's why massive website outages will continue happening. Vox. 2016-10-24 [2022-07-31]. (原始内容存档于2022-10-10).
- ^ Operation Aurora — The Command Structure. Damballa.com. [2010-07-30]. (原始内容存档于2010-06-11).
- ^ CNCERT/CC的文献《僵尸网络的威胁和应对》